Sprawdź, co o Twojej firmie widzi haker: 5 darmowych testów w 30 minut
TL;DR: Atakujący zaczyna od tego, co o Twojej firmie leży publicznie w internecie: maili z wycieków, zapomnianych subdomen, urządzeń z otwartymi portami i źle ustawionej poczty. Pięć bezpłatnych narzędzi pokaże Ci to samo, zanim zobaczy to ktoś inny. Testujesz wyłącznie własną domenę i własne konta.
TL;DR
Atakujący zaczyna od tego, co o Twojej firmie leży publicznie w internecie: maili z wycieków, zapomnianych subdomen, urządzeń z otwartymi portami i źle ustawionej poczty. Pięć bezpłatnych narzędzi pokaże Ci to samo, zanim zobaczy to ktoś inny. Testujesz wyłącznie własną domenę i własne konta.
Zanim zaczniesz
Przygotuj trzy rzeczy, każda zajmie minutę:
- listę firmowych adresów e-mail (także tych "technicznych": biuro@, faktury@, kontakt@),
- domenę firmy, na przykład twojafirma.pl,
- publiczny adres IP biura. Wpisz w Google "jaki mam IP" z firmowej sieci.
Wszystkie przykłady poniżej pokazuję na swojej domenie bartoszgaca.pl i adresie kontakt@bartoszgaca.pl. Na zrzutach dane, których nie chcę publikować, zakryłem czarnym paskiem.
Test 1. Have I Been Pwned: czy Twój mail był w wycieku
Have I Been Pwned to bezpłatna wyszukiwarka, w której wpisujesz adres e-mail i dowiadujesz się, w jakich znanych wyciekach się pojawił i jakie dane wtedy wyciekły (hasła, numery telefonów, adresy). Samego hasła serwis nigdy nie pokazuje.
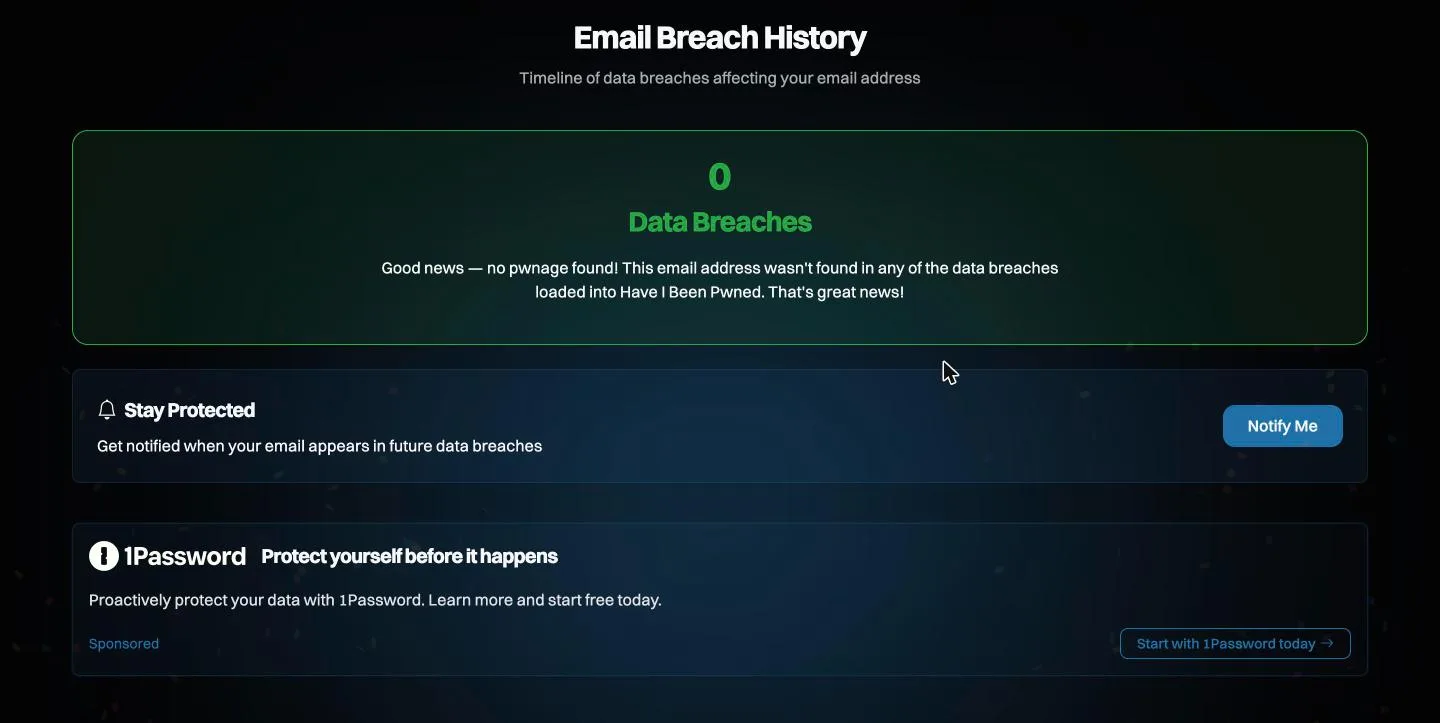
Jak czytać wynik. Zero nie znaczy, że jesteś bezpieczny. Have I Been Pwned zna tylko wycieki, które ktoś opisał i do niego przekazał. Jeśli wynik jest czerwony, zobacz, czy wśród wyciekłych danych są hasła. Gdy są, przejdź do checklisty "Po wycieku hasła" niżej.
Dodatkowo:
- Przycisk "Notify me" zapisuje adres do powiadomień. Dostaniesz maila, gdy pojawi się w nowym wycieku.
- Domain Search pokazuje wszystkie adresy z Twojej domeny naraz. Najpierw trzeba udowodnić, że domena jest Twoja. Przy starcie usługi małe domeny (do 10 adresów w wyciekach) miały ją za darmo, a aktualne warunki sprawdź w opisie Domain Search.
- Mozilla Monitor robi podobne sprawdzenie i stale pilnuje Twoich prywatnych adresów. Podstawowy monitoring jest bezpłatny.
Test 2. DeHashed: co realnie widzi atakujący
Have I Been Pwned mówi, że wyciekło. DeHashed pokazuje, co dokładnie wyciekło: rekord z hasłem albo jego skrótem, numerem telefonu i adresem. Działa dla dowolnego maila i dowolnej domeny, a pełne rekordy wymagają konta i płatnego dostępu.
Skąd tam jawne hasła, skoro nikt ich nie odszyfrowuje? Część serwisów trzymała hasła bez szyfrowania, więc wyciekły gotowe. Inne trzymały słabe skróty, które ktoś później złamał i puścił w obieg jako listy "mail plus hasło". Dochodzą też dane z wirusów, które kradną hasła zapisane w przeglądarce.
Jak czytać wynik. Każde hasło, które widzisz w takim rekordzie, uznaj za spalone. Nie tylko w serwisie, z którego wyciekło, ale wszędzie, gdzie go użyłeś. Atakujący sprawdzają te listy automatycznie na pocztach, bankach i panelach firmowych.
Uwaga prawna. Sprawdzasz tylko siebie i swoją firmę. Przeglądanie cudzych danych z wycieków to przetwarzanie danych osobowych bez podstawy.
Hasła i logowanie dwuetapowe
Amerykański instytut NIST w wytycznych SP 800-63B-4 zmienił zasady, które wiele firm nadal wymusza:
- długość jest ważniejsza niż znaki specjalne,
- hasło, które jest jedynym zabezpieczeniem konta, ma mieć co najmniej 15 znaków (przy logowaniu dwuetapowym minimum to 8),
- system nie powinien wymuszać zmiany hasła co 90 dni, tylko wtedy, gdy hasło wyciekło,
- system powinien odrzucać hasła znane z wycieków.
Krótkie hasło pada szybko, bo atakujący nie zgaduje go w okienku logowania. Bierze skrót z wycieku i sprawdza kombinacje na karcie graficznej, offline, bez limitu prób. Zamiana "a" na "@" nic nie daje, bo programy do łamania haseł mają takie reguły wbudowane. Trzy losowe słowa są dużo mocniejsze niż jedno słowo z cyfrą i wykrzyknikiem.
Hasło sprawdzisz w Pwned Passwords bez wysyłania go w całości: do serwisu trafia tylko 5 pierwszych znaków jego skrótu, a porównanie dzieje się na Twoim komputerze. Tak samo działają raporty w menedżerach haseł. Menedżer haseł to zresztą jedyny realny sposób, żeby mieć inne hasło do każdego serwisu.
Logowanie dwuetapowe, od najsłabszego:
- Kod SMS. Lepszy niż nic, ale atakujący może przejąć numer, wyrabiając duplikat karty SIM.
- Aplikacja z kodami (Google Authenticator, Microsoft Authenticator i podobne).
- Klucz sprzętowy wpinany do USB albo przykładany do telefonu.
Kody zapasowe wydrukuj i trzymaj offline, na przykład w szufladzie z dokumentami firmy. Bez nich utrata telefonu oznacza utratę konta.
Tożsamość: trzy blokady, które działają od razu
Wyciek PESEL-u, adresu i numeru dowodu to prosta droga do kredytu na Twoje dane. Trzy rzeczy, które to utrudniają (usługi polskie):
- Zastrzeżenie PESEL w aplikacji mObywatel albo w urzędzie gminy. Bezpłatne, blokuje kredyt i zakupy na raty, nie przeszkadza w wizycie u lekarza ani w sprawach urzędowych. Na czas wzięcia kredytu cofasz je w aplikacji.
- Zastrzeżenie dokumentu po zgubieniu albo kradzieży dowodu: w mObywatelu albo w banku (system Dokumenty Zastrzeżone, wystarczy zgłoszenie w jednym banku), a także na koncie w BIK, jeśli założyłeś je wcześniej.
- Alerty BIK wysyłają SMS, gdy ktoś złoży wniosek o kredyt lub pożyczkę na Twoje dane. To płatna subskrypcja roczna.
Test 3. crt.sh: wszystkie subdomeny Twojej firmy
Każdy certyfikat SSL trafia do publicznego rejestru. Wyszukiwarka crt.sh pokazuje wszystkie certyfikaty wystawione dla Twojej domeny, a więc też nazwy subdomen: sklep, panel, test, stara wersja strony. Wpisz %.twojafirma.pl, znak procentu oznacza "dowolna subdomena". Konto nie jest potrzebne.
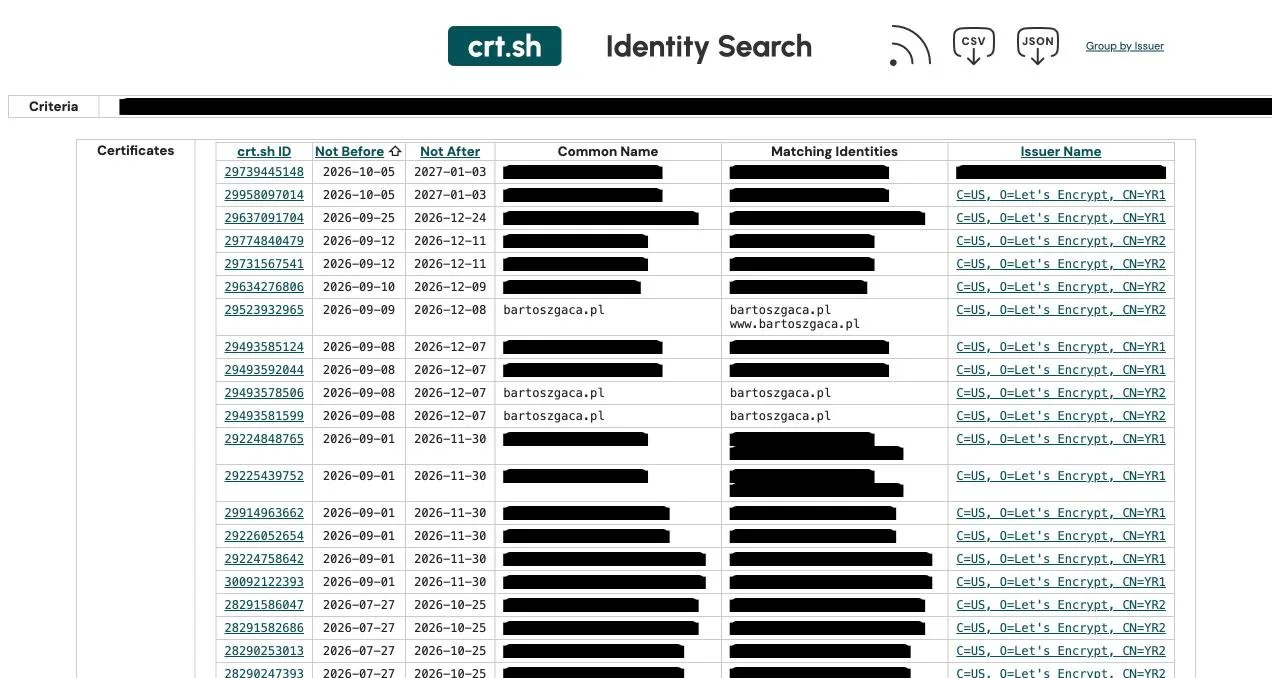
Jak czytać wynik. Przejdź listę i przy każdej nazwie zapytaj: czy to nadal działa i czy ktoś tego pilnuje? Wpis w rejestrze nie znaczy, że serwer działa dziś, ale stary panel testowy z domyślnym hasłem to klasyczne wejście do firmy.
Druga wyszukiwarka, DNSDumpster, korzysta z innego źródła danych, więc warto porównać wyniki.
Dodatkowo: Google na własnej domenie (5 minut). Wpisz w wyszukiwarkę:
site:twojafirma.pl filetype:pdfi powtórz dlaxlsxorazdocx: zapomniane faktury, cenniki, umowy,site:twojafirma.pl inurl:admin: panele administracyjne w wynikach,site:twojafirma.pl intitle:"index of": katalogi z listą plików.
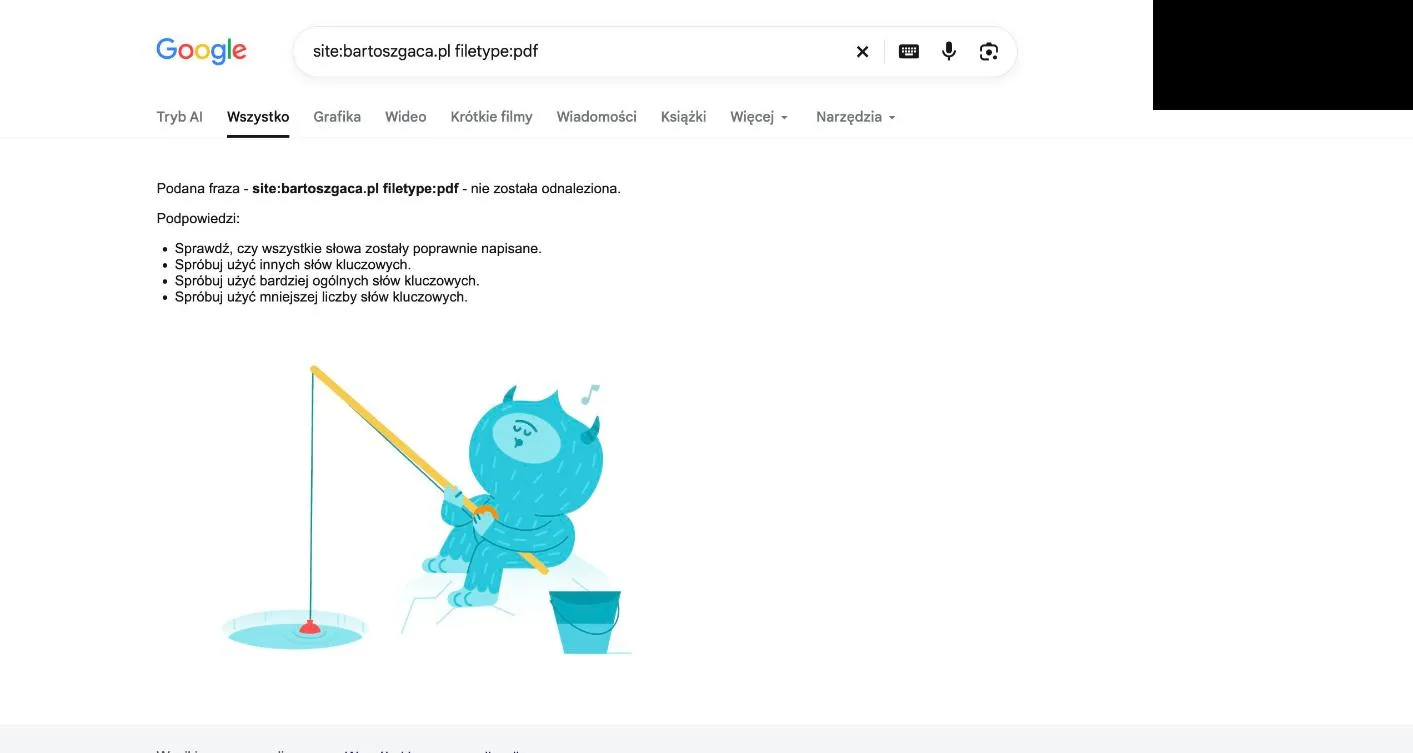
Operator cache: nie działa od 2024 roku, więc starszą wersję strony sprawdzisz w Wayback Machine. Zobaczysz tam, co Twoja strona pokazywała lata temu, na przykład stare maile pracowników albo usunięte podstrony.
Dodatkowo: metadane PDF-ów. Otwórz dowolny PDF ze swojej strony i sprawdź "Właściwości pliku". Często widać tam imię i nazwisko autora, login w systemie i nazwę programu, w którym powstał.
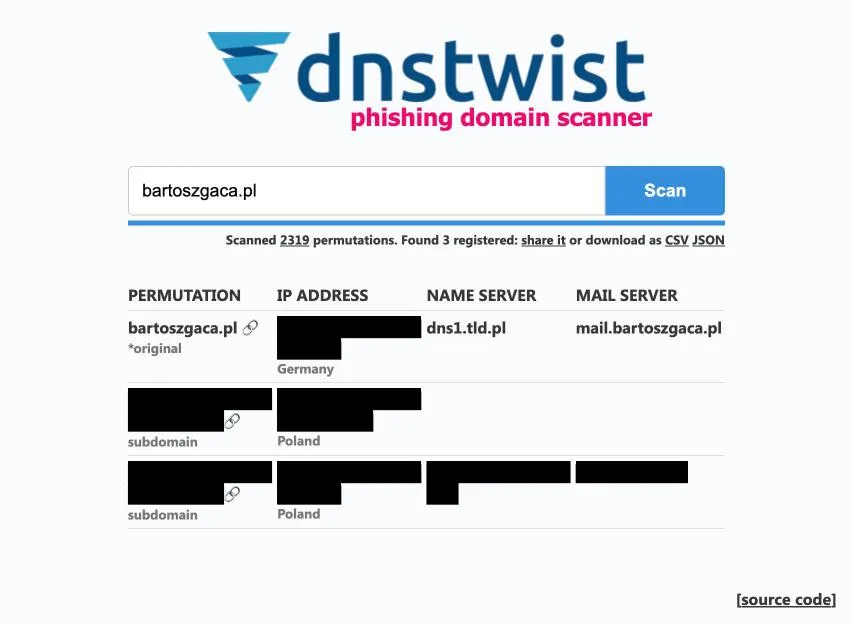
Dodatkowo: podróbki Twojej domeny. dnstwist generuje tysiące wariantów nazwy (literówki, zamienione litery, inne końcówki) i sprawdza, które są zarejestrowane. Domena, która wygląda prawie jak Twoja, to narzędzie do podmiany numeru konta w fakturze.
Test 4. Shodan: co z Twojej sieci widać z internetu
Shodan to wyszukiwarka urządzeń podłączonych do internetu: kamer, routerów, dysków sieciowych, paneli sterowania. Skanuje cały internet i zapisuje, co odpowiada na którym porcie.
Najprostszy test dla biura nie wymaga konta. Wpisz w przeglądarkę https://internetdb.shodan.io/ i na końcu adres IP biura. Dostaniesz listę otwartych portów i znanych podatności. Jeśli widzisz tam port kamery, dysku sieciowego albo pulpitu zdalnego (3389), zapytaj osobę od IT, czy to musi być dostępne z całego świata.
Pełna wyszukiwarka wymaga konta, a część filtrów i więcej wyników daje płatne członkostwo. Według cennika Shodana to jednorazowa opłata 49 USD. Shodan co jakiś czas robi promocje, w których członkostwo kosztuje kilka dolarów.
Jak czytać wynik. Wynik z Shodana to wskazówka, nie dowód podatności. Dane bywają nieaktualne, a jeden adres IP może obsługiwać wiele firm. Każde znalezisko potwierdź u siebie.
Test 5. Bezpieczna Poczta: czy da się podszyć pod Twoją domenę
Trzy rekordy w DNS decydują o tym, czy oszust może wysłać maila, który wygląda, jakby przyszedł od Ciebie:
- SPF to lista serwerów, które mają prawo wysyłać pocztę z Twojej domeny,
- DKIM to cyfrowy podpis każdego maila, którego nie da się podrobić bez Twojego klucza,
- DMARC mówi serwerom odbiorców, co zrobić z mailem, który nie przeszedł SPF ani DKIM.
CERT Polska udostępnia bezpłatne narzędzie Bezpieczna Poczta. Test domeny sprawdza SPF, DMARC i szyfrowanie połączenia z serwerem poczty. DKIM sprawdzisz tylko drugą drogą: wysyłasz dowolnego maila z firmowej skrzynki na jednorazowy adres podany przez serwis i czekasz na wynik.
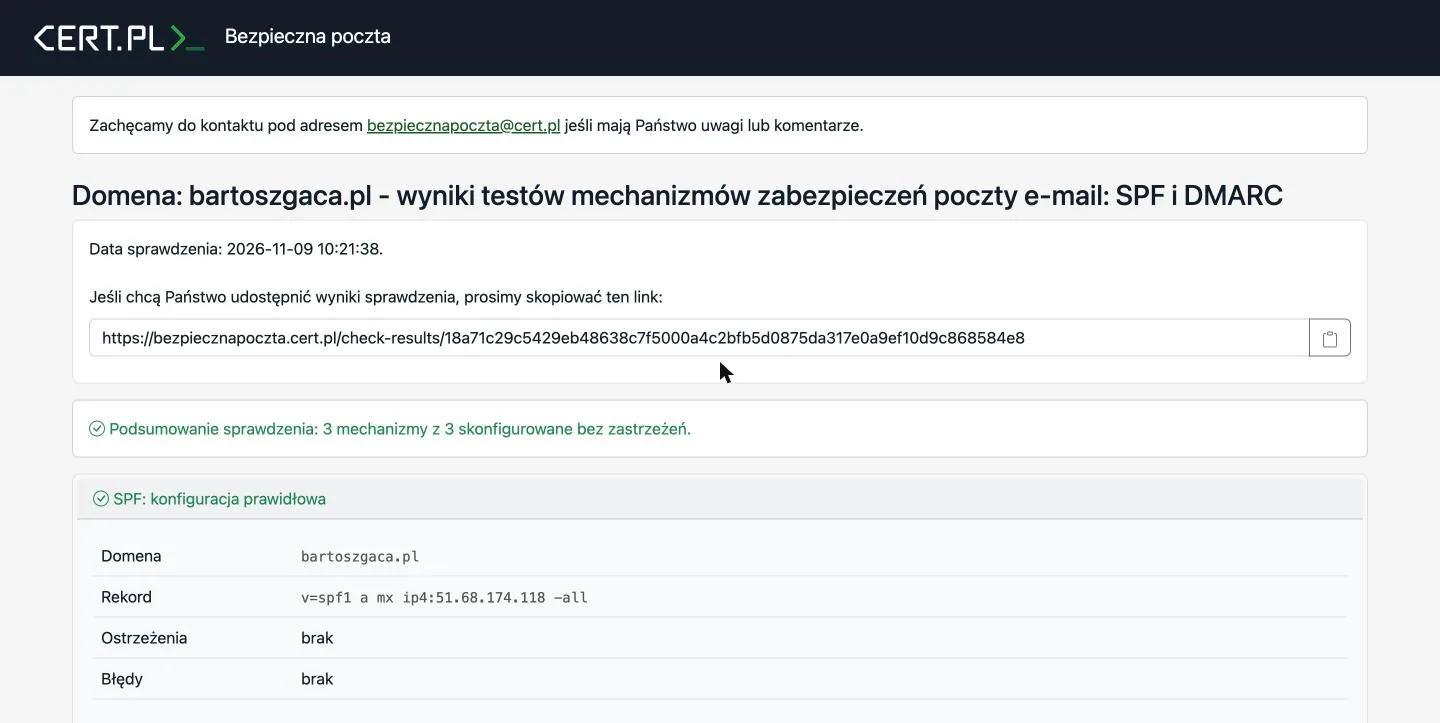
Jak czytać wynik. Najczęstsze ostrzeżenie dotyczy DMARC ustawionego na p=none. Oznacza ono, że serwery tylko raportują problem i dalej dostarczają podrobione maile. Nie przełączaj od razu na p=reject. Najpierw sprawdź w raportach, czy wszystkie Twoje legalne źródła poczty przechodzą test: program do faktur, sklep, CRM, newsletter. Kolejność to none, potem quarantine (podejrzane maile lądują w spamie), na końcu reject (odrzucenie). Ustawione od razu reject potrafi zablokować własne faktury.
Rekord SPF może wykonać najwyżej 10 zapytań DNS. Każde include od kolejnego dostawcy to co najmniej jedno zapytanie, więc przy wielu narzędziach do wysyłki rekord przestaje działać.
Dla osoby od IT: w 2026 roku standard DMARC dostał nową wersję. RFC 9989 zastąpił RFC 7489, a raportowanie opisują teraz RFC 9990 i 9991.
Gdy coś przyjdzie: mail, link, SMS
Podejrzany mail. Nazwę nadawcy można wpisać dowolną, więc patrz na adres. W Gmailu otwórz menu wiadomości, wybierz "Pokaż oryginał" i poszukaj wyników spf=, dkim= i dmarc=. pass oznacza zaliczony test, fail oblany. Adres w polu Return-Path inny niż w polu From to czerwona flaga. Mail o zmianie numeru konta zawsze potwierdź telefonem pod numerem, który już znasz, nigdy pod tym z maila.
Podejrzany link. Zanim klikniesz, wklej go do urlscan.io, który otworzy stronę za Ciebie i pokaże zrzut ekranu, albo do VirusTotal, który sprawdzi go w kilkudziesięciu silnikach antywirusowych. Uwaga: skany w urlscan bywają publiczne, a pliki wysłane do VirusTotal trafiają do partnerów serwisu i jego płatnych użytkowników. Nie wklejaj tam linków z tokenem (reset hasła, link do faktury, zaproszenie) ani dokumentów firmowych.
Podejrzany SMS (usługa polska). Przekaż go bez zmian na numer 8080. To bezpłatna usługa CERT Polska, która blokuje strony oszustów. Maile i strony zgłosisz na incydent.cert.pl.
Wyciek danych klientów. Jeśli wyciek może zaszkodzić osobom, których dane dotyczy, RODO (art. 33) wymaga zgłoszenia do Prezesa UODO w ciągu 72 godzin od chwili, gdy się o nim dowiedziałeś. Zgłoszenie robi się przez stronę uodo.gov.pl. Gdy ryzyko dla osób jest wysokie, trzeba je też zawiadomić (art. 34).
Po wycieku hasła:
- zmień hasło wszędzie, gdzie było użyte,
- włącz logowanie dwuetapowe,
- wyloguj wszystkie sesje (na koncie Google: Bezpieczeństwo, Twoje urządzenia),
- sprawdź reguły przekazywania i filtry w poczcie, bo atakujący ustawiają je, żeby po cichu czytać maile o płatnościach,
- sprawdź listę urządzeń zalogowanych na konto.
Zamazywanie danych na zrzutach i w PDF
Zanim wyślesz albo opublikujesz zrzut ekranu, zakryj dane jednolitym czarnym prostokątem. Nie używaj pikselizacji ani rozmycia: przy krótkich tekstach, takich jak numery i loginy, istnieją narzędzia, które odtwarzają oryginał.
W PDF-ach czarny prostokąt narysowany w zwykłej przeglądarce PDF tylko przykrywa tekst, który dalej siedzi w pliku. Wystarczy go zaznaczyć i skopiować. Do zakrywania używaj funkcji redakcji (w programach po angielsku "Redact"), która usuwa tekst spod paska, a potem sprawdź wynik, próbując zaznaczyć zakryte miejsce.
Legalnie
Wszystkie testy w tym poradniku robisz na własnej domenie, własnych kontach i własnym IP. Oglądanie publicznych danych w Shodanie czy crt.sh jest legalne, ale próba zalogowania do cudzego panelu, który tam znajdziesz, to przestępstwo z art. 267 Kodeksu karnego. Dane z wycieków służą do tego, żeby zmienić własne hasła, nie do sprawdzania innych ludzi.
Checklista na jedno popołudnie
- Have I Been Pwned: wszystkie firmowe adresy, włączone powiadomienia
- DeHashed: czy w rekordach są Twoje hasła (jeśli tak, zmiana wszędzie)
- menedżer haseł i logowanie dwuetapowe na poczcie, w banku i na koncie domeny
- zastrzeżony PESEL w mObywatelu
- crt.sh: lista subdomen przejrzana, nieużywane wyłączone
- Google:
site:zfiletype:pdf,inurl:admin,intitle:"index of" - dnstwist: czy ktoś zarejestrował podróbkę domeny
- internetdb.shodan.io: otwarte porty IP biura
- Bezpieczna Poczta: test domeny i test mailem (DKIM)
- DMARC przynajmniej na
p=quarantine
Najczęstsze pytania
Have I Been Pwned pokazuje 0 wycieków. Jestem bezpieczny?
Nie. Serwis zna tylko wycieki, które ktoś opisał i przekazał. Zero oznacza brak znanych wycieków, nie brak wycieków.
Czy mogę sprawdzać w Shodanie cudze firmy?
Oglądanie publicznych danych jest legalne. Logowanie się do znalezionych paneli, nawet z domyślnym hasłem, to przestępstwo z art. 267 Kodeksu karnego.
Czy kod SMS wystarczy jako drugi składnik?
Jest dużo lepszy niż samo hasło, ale najsłabszy z metod logowania dwuetapowego, bo numer da się przejąć duplikatem karty SIM. Na poczcie i w banku wybierz aplikację z kodami albo klucz sprzętowy.
Czy muszę zgłosić wyciek danych klientów?
Tak, jeśli wyciek może zaszkodzić osobom, których dane dotyczy. RODO (art. 33) daje 72 godziny od wykrycia na zgłoszenie do Prezesa UODO.
Jak często powtarzać te testy?
Have I Been Pwned i Mozilla Monitor zrobią to za Ciebie, jeśli włączysz powiadomienia. Pozostałe testy powtórz po każdej zmianie na stronie lub w poczcie: nowy sklep, nowy program do faktur, nowa subdomena.
Czy hasło musi mieć znaki specjalne?
Nie. Według wytycznych NIST SP 800-63B-4 liczy się długość. Hasło, które jest jedynym zabezpieczeniem, powinno mieć co najmniej 15 znaków, a system nie powinien wymuszać jego zmiany co 90 dni.